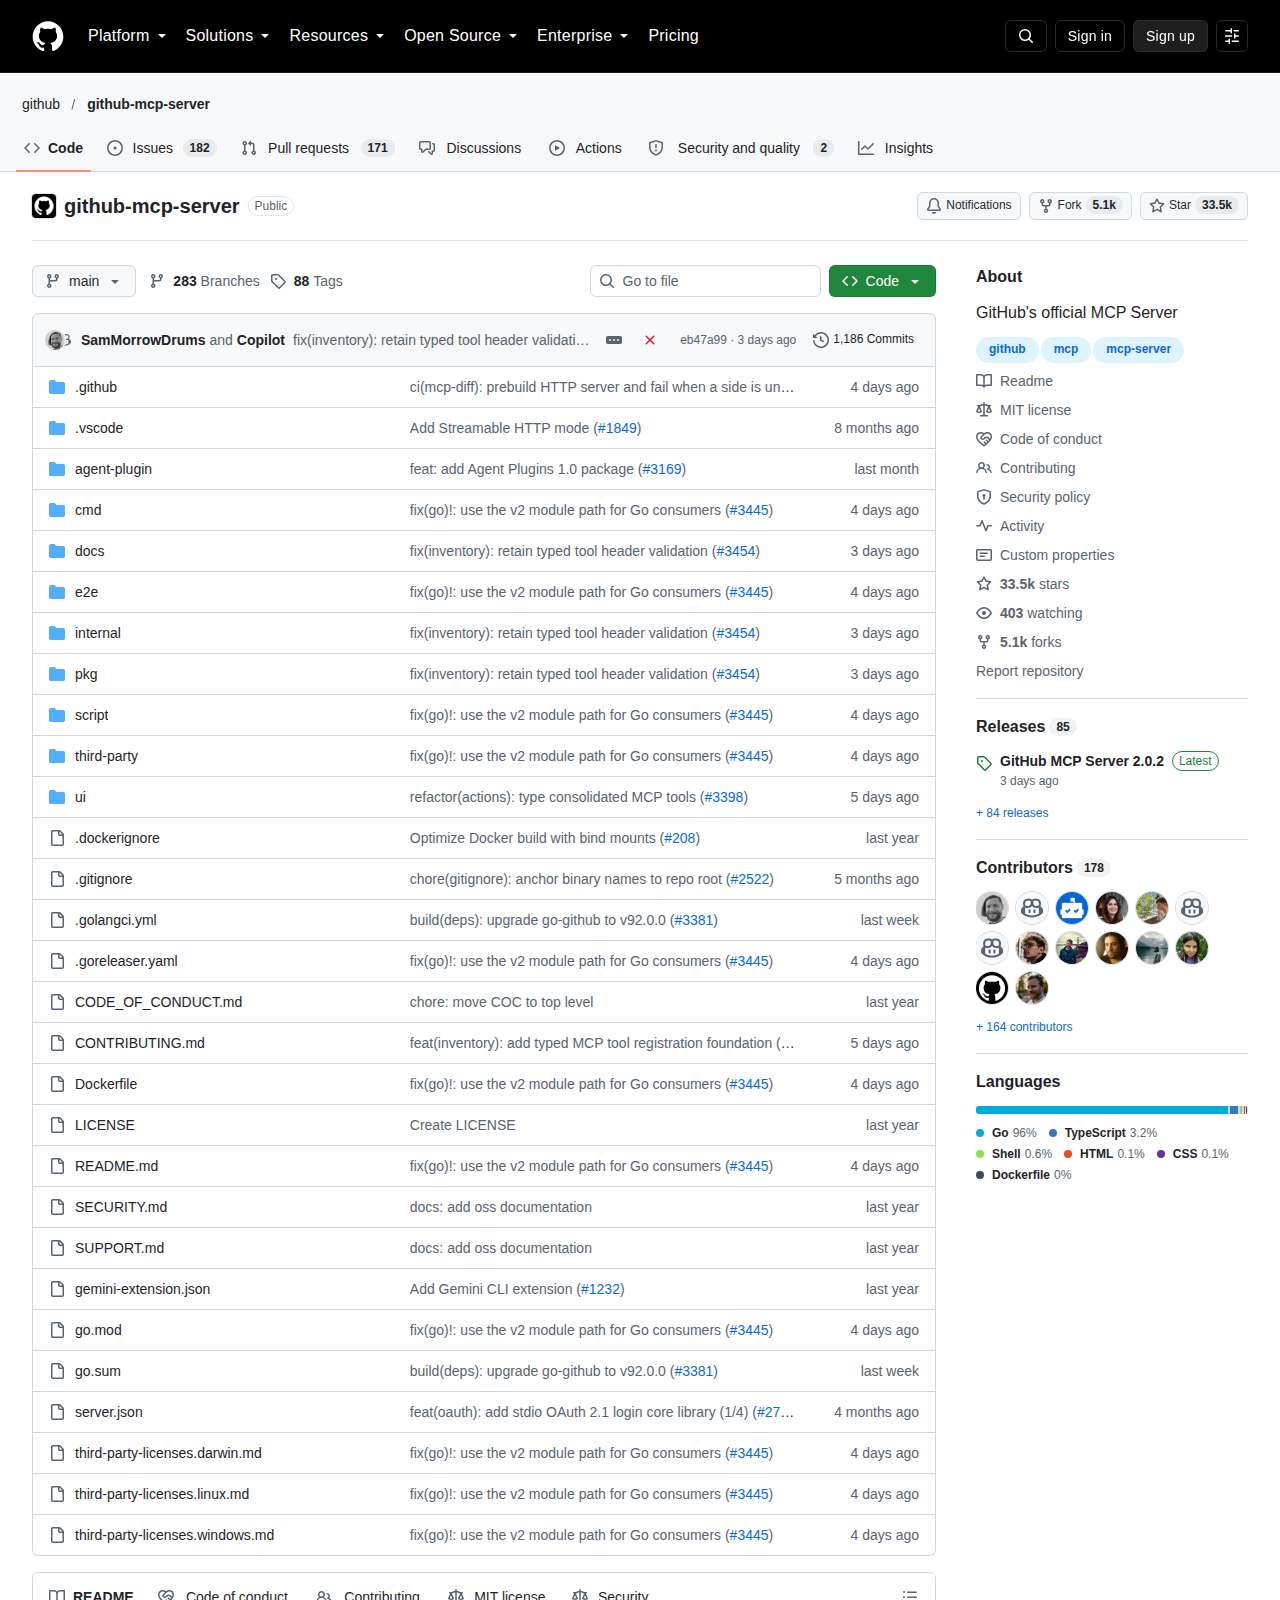
GitHub 官方 MCP 伺服器已成為代理與程式碼平台之間最直接的通道。該專案在 GitHub 累積 33,507 顆星標與 5,130 次複製,以 Go 語言撰寫並採 MIT 授權,提供 AI 代理、助理與聊天機器人存取 GitHub 平台的能力,涵蓋讀取儲存庫與程式碼檔案、管理議題與拉取請求、分析程式碼以及自動化工作流程。專案於 2025 年 3 月建立,最新提交為 2026 年 10 月 8 日,並在同日發布 2.0.2 修補版本。
GitHub MCP Server 是什麼?
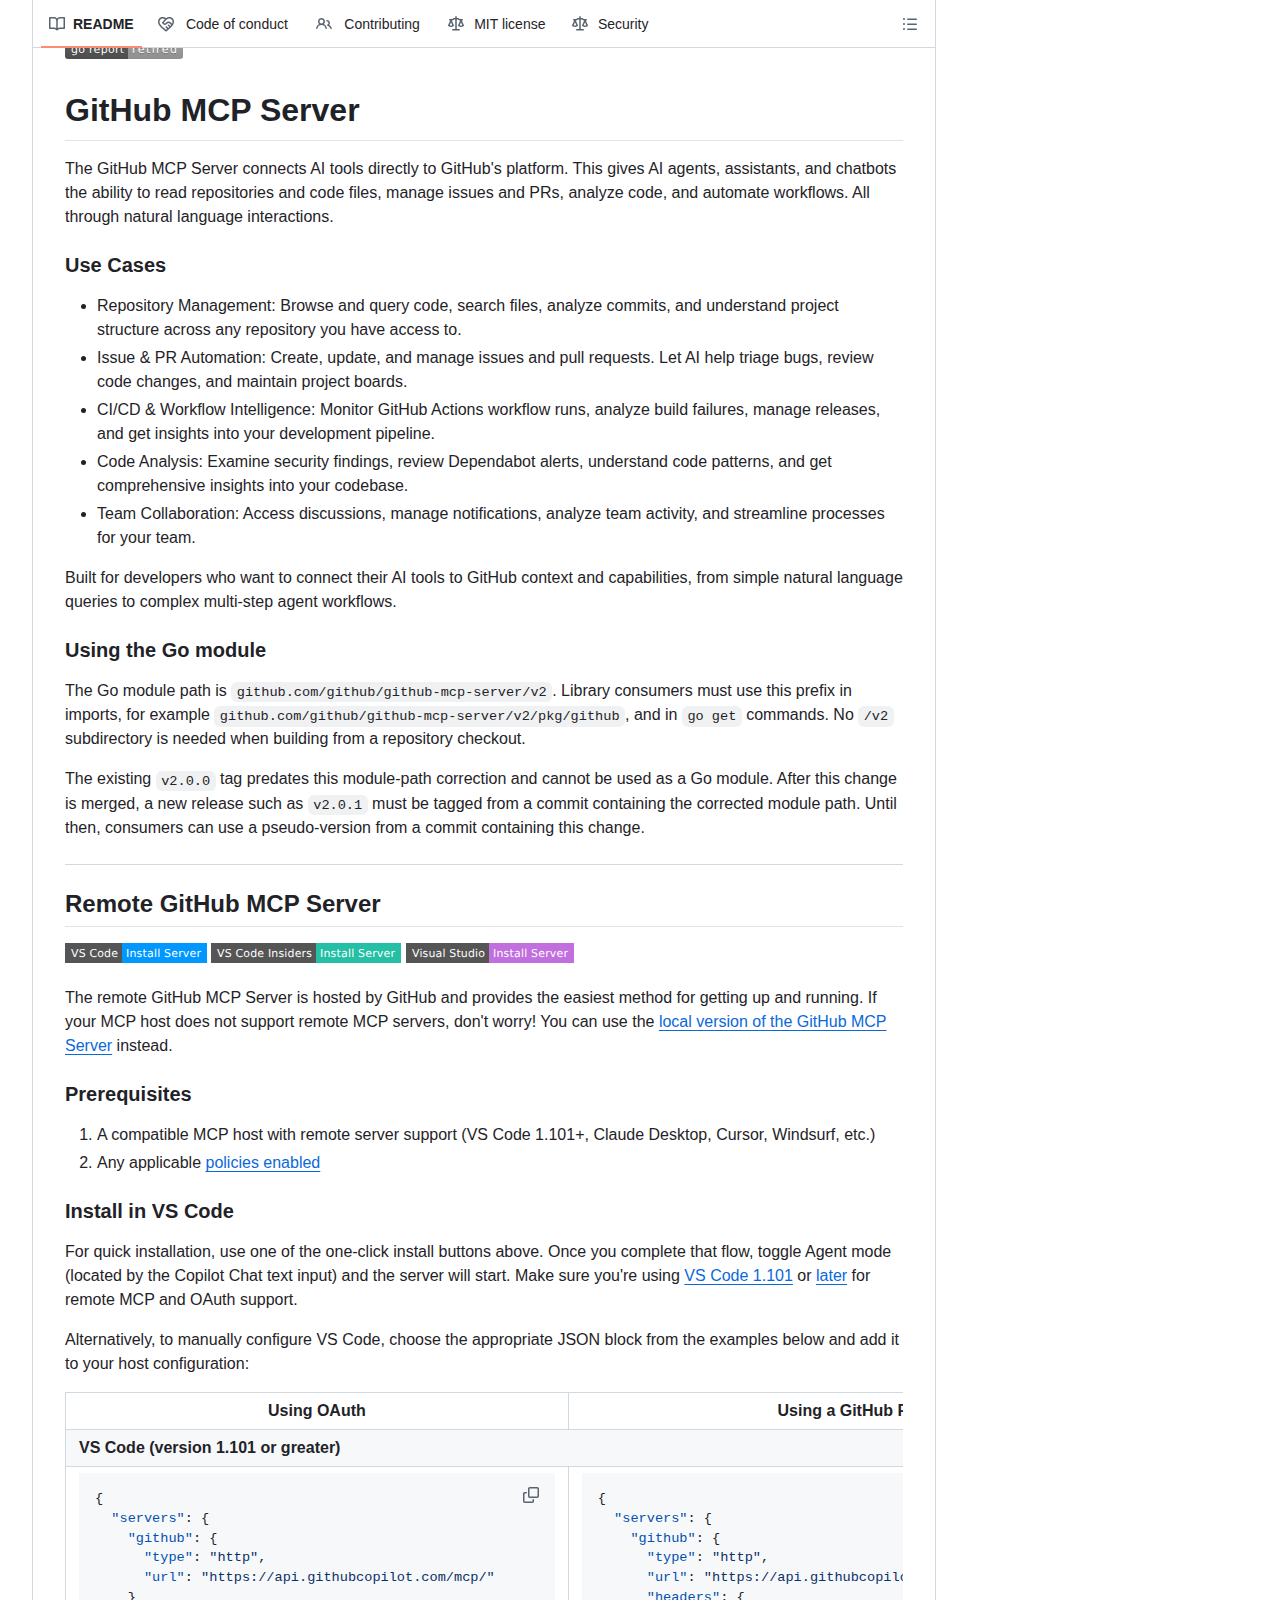
它是官方以 Go 開發的 MCP 伺服器,採 MIT 授權,讓 AI 代理讀取儲存庫、管理議題與拉取請求、分析程式碼並操作 Actions。
它是一套中介層。Model Context Protocol 由 Anthropic 提出,用來標準化 AI 應用與外部資料來源之間的連結方式;該協定讓工具供應方只需實作一次伺服器,即可被多種支援 MCP 的客戶端呼叫。GitHub 以此協定將自家平台的能力開放給代理,代理便能直接查詢程式碼結構、追蹤建置失敗或整理專案看板,而不必由使用者手動複製資訊。
專案的定位偏向開發者基礎設施,而非終端產品。官方將其描述為連結 AI 工具與 GitHub 上下文的通道,適用範圍從簡單的自然語言查詢,延伸到多步驟的代理工作流程。由於伺服器本身不包含模型,使用者的推論成本與資料流向仍由所選的 MCP 主機決定,這也是後續權限設計的基礎。
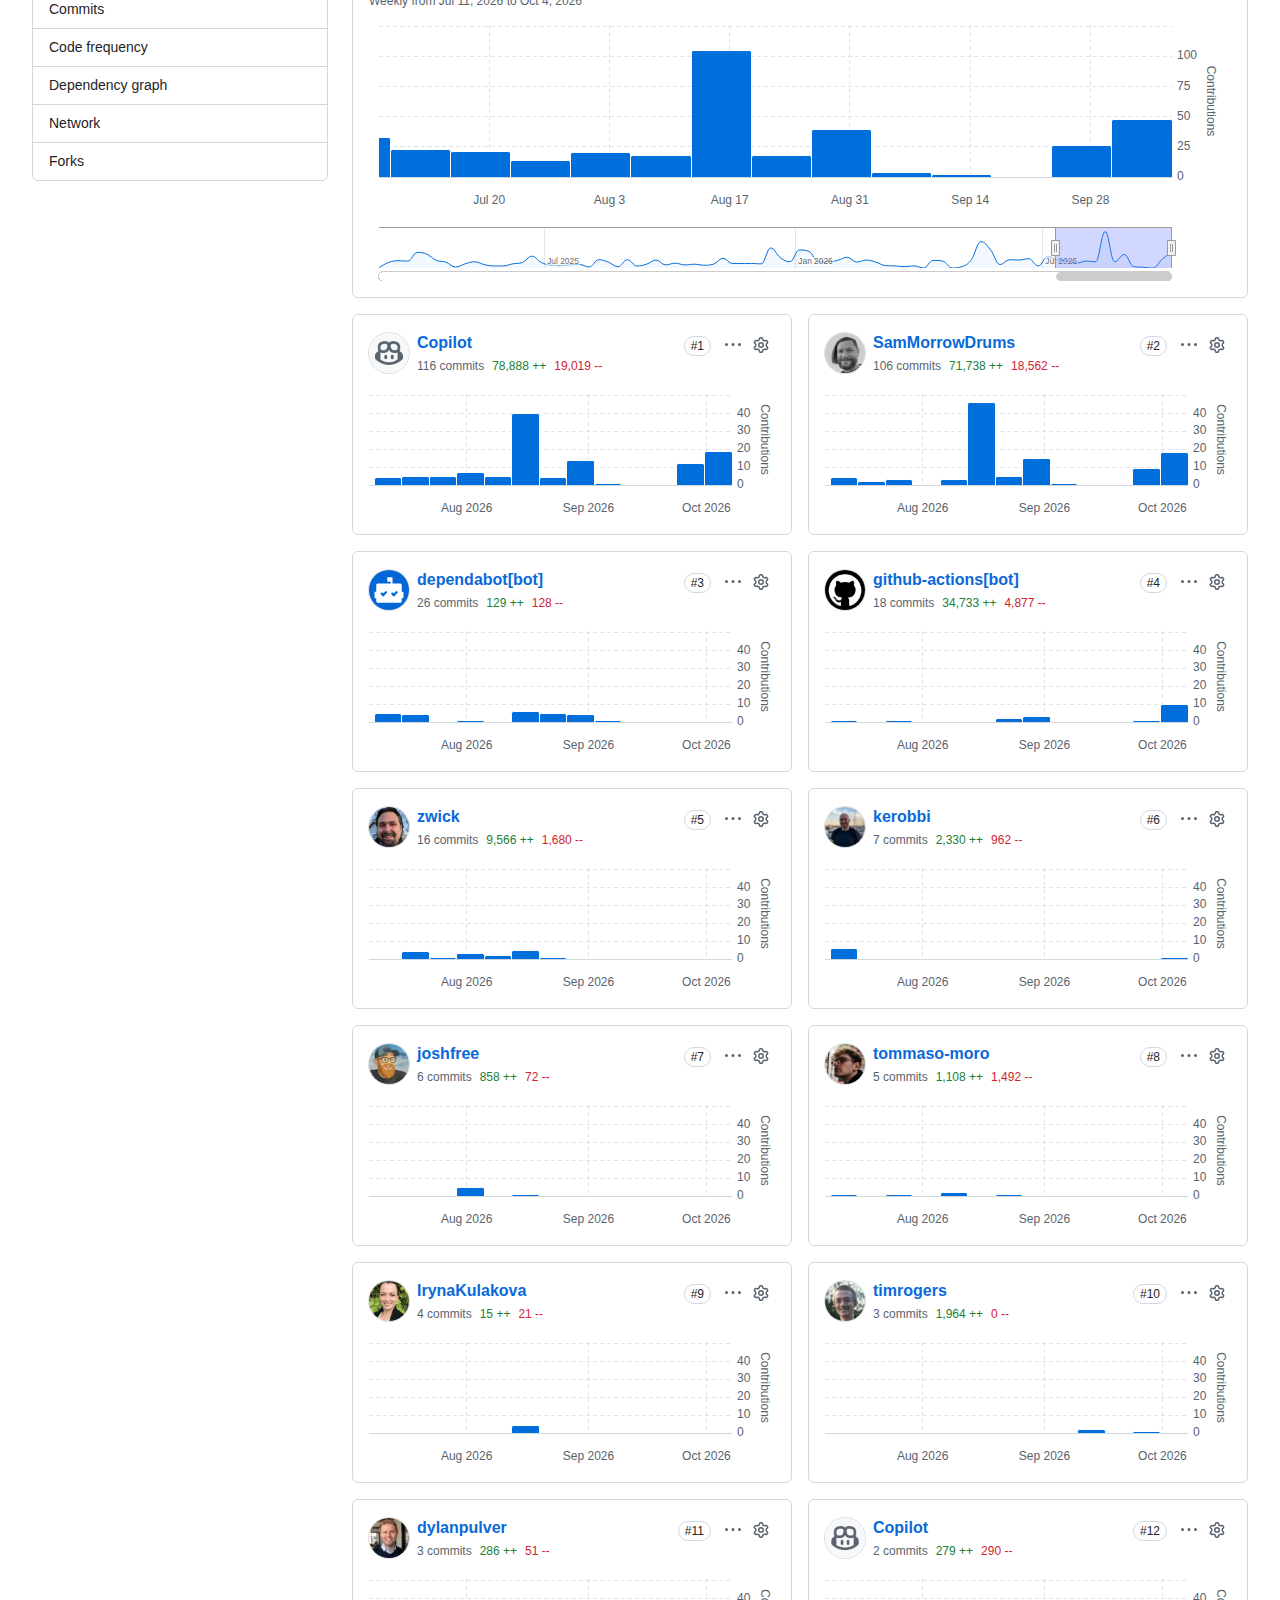
維護者為 GitHub 本身。這項背景帶來兩個直接結果:其一,新功能與平台 API 的同步速度較快;其二,工具集與政策文件由官方維護,企業評估時可取得明確的治理說明。專案目前有 353 個未結議題與 403 位關注者,貢獻者數量於 2026 年 10 月達到約 166 人。
GitHub MCP Server 提供哪些工具集?
本機版本提供 22 組工具集,涵蓋儲存庫、議題、拉取請求、Actions、程式碼安全與使用者等,預設僅載入其中五組。
工具集是該專案控制能力範圍的主要機制。開發者可透過命令列參數或環境變數傳入允許清單,伺服器只註冊清單內的群組;官方提供的 22 組工具集依功能切分,其中 context 被標示為強烈建議啟用,因為它負責提供當前使用者與 GitHub 環境的上下文資訊。
預設組合刻意保持精簡。未指定任何工具集時,伺服器只載入 context、repos、issues、pull_requests 與 users 五組,涵蓋日常最常見的讀取與協作操作;其餘如 actions、code_security、secret_protection、security_advisories、dependabot、projects、orgs 與 notifications 等,需要明確加入才會出現。
彈性設計同時支援單一工具與群組混用。除了工具集之外,開發者可另外指定個別工具名稱,兩種設定為累加關係;官方文件亦提供唯讀模式等範例設定,讓需要限制代理寫入能力的團隊有可直接套用的樣板。遠端版本另提供 copilot、copilot_spaces 與官方文件搜尋三組額外工具集。
2.0 版本帶來什麼變化?
2.0 系列於 2026 年 10 月 6 日發布,為複合工具加入結構化輸出與輸出的綱要定義,讓支援程式化工具呼叫的代理能穩定解析結果;後續 2.0.1 與 2.0.2 為修補版本。
核心改動圍繞輸出格式。官方說明指出,越來越多代理支援 Code Mode 或程式化工具呼叫,因此該版本為工具加入結構化輸出與輸出綱要;這些綱要只向宣告支援 MCP 2026-07-28 或更新規格的客戶端提供,較舊的客戶端仍取得原有的文字回應。
改動範圍相當廣泛。從發布說明可見,議題、拉取請求、程式碼搜尋、安全性警示、討論與通知、提交紀錄等工具陸續完成型別化的輸入與輸出,另有一項提交專門處理型別輸出的相容性缺口。官方同時提到,部分複合工具的允許輸出綱要需要調整,因而不適用於舊版客戶端。
後續版本的節奏也值得注意。2.0.0 於 10 月 6 日發布,2.0.1 於 10 月 7 日修正 Go 模組路徑,2.0.2 於 10 月 8 日修復工具 HTTP 標頭的驗證邏輯;這種以日為單位的修補速度,反映官方團隊在架構調整後仍持續收斂問題。對採用者而言,鎖定版本並留意變更紀錄,是避免升級中斷的務實做法。
如何安裝與設定 GitHub MCP Server?
可選用官方代管的遠端版本,於 MCP 主機填入指定網址即可;或自行以 Docker 映像或 Go 二進位檔執行本機版本,並設定存取權杖。
部署路徑分為遠端與本機兩類。遠端版本由 GitHub 代管,使用者只需在主機設定中填入伺服器網址,並透過 OAuth 或個人存取權杖完成授權,官方形容這是最快的上手方式;支援的主機包含 VS Code 1.101 以上版本、Claude 桌面版與命令列、Cursor、Windsurf、Codex 與 Zed 等。
本機版本適合需要資料落地或企業網路限制的環境。官方提供容器映像與自原始碼建置兩種途徑,容器方式將驗證回呼連接埠對應到本機迴環位址,原生執行則不需要固定連接埠;兩種方式都支援 OAuth 登入或直接以權杖驗證。以下為 Docker 環境下常見的啟動形式:
docker run -i --rm \
  -e GITHUB_PERSONAL_ACCESS_TOKEN=<your-token> \
  -e GITHUB_TOOLSETS="repos,issues,pull_requests,actions,code_security" \
  ghcr.io/github/github-mcp-server
企業環境另有對應設定。官方支援以參數或環境變數指向 GitHub Enterprise Server 與具資料落地能力的 ghe.com 網域,並要求使用 HTTPS,非加密主機一律拒絕連線,以避免憑證以明文傳送。若需要非互動式的標準輸入輸出部署,官方亦提供 GitHub App 驗證的文件。
GitHub MCP Server 與其他 MCP 伺服器有何不同?
差別在於官方身分與治理文件。它由 GitHub 直接維護,與平台 API 同步較快,並提供政策說明、唯讀模式樣板與企業版設定,社群版本少有這些條件。
第一個差異是維護主體。社群已有大量針對 GitHub 的第三方 MCP 伺服器,但由平台方自行維護者少見;官方版本在工具命名、輸出結構與版本節奏上具備一致性,企業採購或內部審查時較容易取得責任歸屬。
第二個差異是治理與政策揭露。該專案提供政策與治理文件,並說明企業主機、資料落地與權杖權限的建議範圍,包括最小權限、權杖輪替與避免提交憑證等實務指引;這些內容通常不出現在社群專案中。
第三個差異是與客戶端的整合深度。官方為 VS Code、Visual Studio、JetBrains、Eclipse、Xcode、Claude、Codex、Cursor、Windsurf、Zed 與 Copilot CLI 等主機分別提供安裝指引,並在 README 內放置一鍵安裝按鈕;對需要統一部署規範的團隊而言,這類整合文件能顯著降低導入成本。
使用時有哪些安全與權限考量?
伺服器能力取決於權杖範圍與工具集設定。官方建議採最小權限、分開使用不同權杖、定期輪替並避免提交憑證,並可透過工具集允許清單限制代理可執行的操作。
權限邊界由兩層決定。第一層是存取權杖本身的範圍,官方建議只授予必要權限,例如儲存庫操作、套件讀取與組織團隊存取;第二層是工具集允許清單,開發者可藉此關閉寫入類工具,或僅保留讀取能力。
憑證管理是實作時的關鍵。文件列出以環境變數或 .env 檔案保存權杖、將檔案加入忽略清單、限制設定檔權限,以及為不同專案分開使用權杖等做法;同時提醒部分主機仍要求將權杖硬編碼於設定檔,這類情境需要額外的檔案權限管控。
風險面向還包括代理行為本身。當代理具備建立議題、修改拉取請求或觸發工作流程的能力,誤操作的成本將高於單純的資訊查詢;因此官方提供唯讀範例與細緻的工具選擇機制,建議在導入初期先以讀取情境驗證,再逐步開放寫入能力,並保留可稽核的操作紀錄。
出處連結有哪些?
本文資訊整理自 github/github-mcp-server 的官方儲存庫與 README,涵蓋工具集清單、2.0 版本變更、安裝設定與安全指引。
- GitHub 儲存庫:https://github.com/github/github-mcp-server
- 遠端伺服器文件:https://github.com/github/github-mcp-server/blob/main/docs/remote-server.md
- 本機 OAuth 登入說明:https://github.com/github/github-mcp-server/blob/main/docs/oauth-login.md
- 政策與治理文件:https://github.com/github/github-mcp-server/blob/main/docs/policies-and-governance.md
- 容器映像:https://ghcr.io/github/github-mcp-server
- MIT 授權條款:https://github.com/github/github-mcp-server/blob/main/LICENSE
總結:GitHub MCP Server 適合什麼團隊?
適合需要讓代理直接操作 GitHub 的開發者與企業團隊,尤其是重視官方維護、權限控管與企業版支援者;若僅需偶爾查詢程式碼,遠端版本已可滿足多數情境。
該專案的價值在於把平台能力標準化為可組合的工具集。透過 22 組工具集、預設五組的精簡載入、遠端與本機兩種部署路徑,以及 2.0 系列導入的結構化輸出,代理能在明確的權限範圍內完成儲存庫查詢、議題管理與 CI/CD 診斷等工作。
採用前仍須衡量現實條件。工具集與權杖範圍決定代理的實際能力,開放寫入操作前應先以唯讀情境驗證;企業環境則需確認主機網域、資料落地要求與憑證保存方式是否符合內部規範。若團隊目標是讓代理成為開發流程的一部分,而非僅止於問答,這套官方伺服器提供了完整的起點。